Размер шрифта
Цвет фона и шрифта
Изображения
Озвучивание текста
Обычная версия сайта
Комплексные услуги в области информационной безопасности
8 (804) 700-79-96
8 (804) 700-79-96
Заказать звонок
E-mail
inbox@radcop.online
Адрес
143404, Московская область, г Красногорск, Дачная ул, д. 11а, офис 14/37 ком. 15​
Торгово-деловой центр «Парк Авеню»
Режим работы
Прием звонков:
Пн - Вс, без выходных.
С 08:00 до 20:00 по Московскому времени
Отправить заявку
ОРГАНИЗАЦИЯ
  • О компании
  • Команда
  • Лицензии и сертификаты
  • Проекты
  • Наши клиенты
  • Благодарности
  • Партнеры
  • Вакансии
  • Истории поддержки
  • Реквизиты
УСЛУГИ
  • Техника и инженерия
    • Тестирование на проникновение (Pentest)
    • Анализ защищенности
    • Безопасная разработка программного обеспечения (DevSecOps)
    • Киберучения (Red team)
    • Комплексный ИТ-аудит
    • Внедрение средств защиты информации
    • Обеспечение физической безопасности объектов
  • Методология и комплаенс
    • Оценка соответствия требованиям стандартов и законодательства
    • Подготовка к проверкам регуляторов и внешних организаций
    • Разработка пакетов внутренних нормативных документов «под ключ»
    • Анализ рисков информационной безопасности
    • Аттестация на соответствие требованиям приказов ФСТЭК России
    • Внедрение комплексной системы обеспечения информационной безопасности
    • Разработка стандартов конфигурации системных компонентов
  • Аутсорсинг и консультации
    • Аутсорсинг информационной безопасности
    • Аутсорсинг DevOps / DevSecOps
    • Комплексное повышение осведомленности сотрудников в вопросах ИБ
    • Аудит информационной безопасности
    • Консалтинг ИБ
    • Проведение обучающих мероприятий и семинаров
    • Выстраивание процесса киберучений
    • Рекрутинг и подбор персонала
РЕШЕНИЯ
  • Инфраструктурное ПО
    • Мониторинг инфраструктуры
    • Операционные системы
    • Офисное ПО
    • Платформы виртуализации
    • Системы резервного копирования
  • Серверное и сетевое оборудование
    • Серверное оборудование и СХД
    • Сетевое оборудование
  • Средства защиты информации
    • Безопасная разработка
    • Защита данных
    • Защита конечных точек
    • Защита периметра сети
    • Интернет-сервисы
    • Сетевая безопасность
    • Управление доступом
    • Управление Информационной безопасностью
    • Защита почты
    • Обучающие платформы (Awareness platform)
    • Платформы по управление безопасностью, рисками и соответствием законодательству (SGRC)
    • СКЗИ
ПРОЕКТЫ
БЛОГ
КОНТАКТЫ
Комплексные услуги в области информационной безопасности
inbox@radcop.online
8 (804) 700-79-96
8 (804) 700-79-96
Заказать звонок
E-mail
inbox@radcop.online
Адрес
143404, Московская область, г Красногорск, Дачная ул, д. 11а, офис 14/37 ком. 15​
Торгово-деловой центр «Парк Авеню»
Режим работы
Прием звонков:
Пн - Вс, без выходных.
С 08:00 до 20:00 по Московскому времени
Заказать звонок
ОРГАНИЗАЦИЯ
  • О компании
  • Команда
  • Лицензии и сертификаты
  • Проекты
  • Наши клиенты
  • Благодарности
  • Партнеры
  • Вакансии
  • Истории поддержки
  • Реквизиты
УСЛУГИ
  • Техника и инженерия
    • Тестирование на проникновение (Pentest)      
      • Внешнее тестирование на проникновение
      • Внутреннее тестирование на проникновение
      • Тестирование на проникновение беспроводных сетей
      • Тестирование на проникновение веб-приложений
      • Тестирование на проникновение мобильных приложений
      • Тестирование на устойчивость к DoS атакам (отказ в обслуживании)
      • Обеспечение безопасности языковых моделей (LLM) и агентских систем
      • Социально-инженерное тестирование
    • Анализ защищенности      
      • Анализ защищенности внешнего периметра
      • Анализ защищенности внутреннего периметра
      • Анализ защищенности приложений
      • Аудит исходного кода
      • Комплексный анализ защищенности
    • Безопасная разработка программного обеспечения (DevSecOps)
    • Киберучения (Red team)
    • Комплексный ИТ-аудит
    • Внедрение средств защиты информации
    • Обеспечение физической безопасности объектов
  • Методология и комплаенс
    • Оценка соответствия требованиям стандартов и законодательства      
      • 152-ФЗ и ПДн
      • 187-ФЗ и КИИ
      • Положение Банка России №851-П
      • Положение Банка России №821-П
      • Положение Банка России №757-П
      • Положение Банка России №802-П
      • ОУД4 (ГОСТ Р 15408-3 и Профиль защиты Банка России)
      • Семейство стандартов ГОСТ Р 57580
      • SWIFT CSCF
      • Оценка соответствия ISO 27x
      • Оценка соответствия PCI DSS 4.0.1
      • Внесение в реестр отечественного ПО
      • Иные стандарты и лучшие практики (NIST, CIS, ISO и т.д.)
    • Подготовка к проверкам регуляторов и внешних организаций      
      • Due diligence «третьей стороны»
      • Банк России
      • Роскомнадзор
      • ФСТЭК России и ФСБ России
    • Разработка пакетов внутренних нормативных документов «под ключ»      
      • Банк России
      • Гармонизация различных веток законодательства
      • КИИ
      • Лучшие практики
      • Персональные данные
    • Анализ рисков информационной безопасности      
      • Анализ и оценка рисков по собственной методологии
      • Моделирование угроз по методикам ФСТЭК России и ФСБ России
      • Обеспечение операционной надежности для КО или НФО (779-П или 787-П)
      • Управление операционными рисками кредитных организаций (716-П)
      • Иные практики (включая использование собственной методологии клиента)
    • Аттестация на соответствие требованиям приказов ФСТЭК России      
      • Аттестация на соответствие требованиям по безопасности объектов КИИ
      • Аттестация на соответствие требованиям по защите информации в ГИС
    • Внедрение комплексной системы обеспечения информационной безопасности
    • Разработка стандартов конфигурации системных компонентов
  • Аутсорсинг и консультации
    • Аутсорсинг информационной безопасности
    • Аутсорсинг DevOps / DevSecOps
    • Комплексное повышение осведомленности сотрудников в вопросах ИБ
    • Аудит информационной безопасности
    • Консалтинг ИБ
    • Проведение обучающих мероприятий и семинаров
    • Выстраивание процесса киберучений
    • Рекрутинг и подбор персонала
РЕШЕНИЯ
  • Инфраструктурное ПО
    • Мониторинг инфраструктуры
    • Операционные системы
    • Офисное ПО
    • Платформы виртуализации
    • Системы резервного копирования
  • Серверное и сетевое оборудование
    • Серверное оборудование и СХД
    • Сетевое оборудование
  • Средства защиты информации
    • Безопасная разработка      
      • SAST/DAST сканеры
      • Защита контейнеризации
    • Защита данных      
      • DAM
      • DCAP
      • DLP
      • Защита АСУ ТП
    • Защита конечных точек      
      • EDR
      • MDM
      • Антивирусное ПО
    • Защита периметра сети      
      • Anti-DDos
      • NGFW/UTM
      • WAF/Cloud WAF
    • Интернет-сервисы      
      • EASM
      • Антифрод
      • Защита бренда
    • Сетевая безопасность      
      • NAC/сетевой мониторинг
      • NTA
    • Управление доступом      
      • IDM/IAM
      • PAM
      • Управление аутентификацией (SSO/MFA)
    • Управление Информационной безопасностью      
      • M/XDR
      • SIEM
      • SOAR/IRP
      • Threat Intelligence
      • VM
      • Сканеры уязвимостей
    • Защита почты
    • Обучающие платформы (Awareness platform)
    • Платформы по управление безопасностью, рисками и соответствием законодательству (SGRC)
    • СКЗИ
    • Еще
ПРОЕКТЫ
БЛОГ
КОНТАКТЫ
    ОРГАНИЗАЦИЯ
    • О компании
    • Команда
    • Лицензии и сертификаты
    • Проекты
    • Наши клиенты
    • Благодарности
    • Партнеры
    • Вакансии
    • Истории поддержки
    • Реквизиты
    УСЛУГИ
    • Техника и инженерия
      • Тестирование на проникновение (Pentest)      
        • Внешнее тестирование на проникновение
        • Внутреннее тестирование на проникновение
        • Тестирование на проникновение беспроводных сетей
        • Тестирование на проникновение веб-приложений
        • Тестирование на проникновение мобильных приложений
        • Тестирование на устойчивость к DoS атакам (отказ в обслуживании)
        • Обеспечение безопасности языковых моделей (LLM) и агентских систем
        • Социально-инженерное тестирование
      • Анализ защищенности      
        • Анализ защищенности внешнего периметра
        • Анализ защищенности внутреннего периметра
        • Анализ защищенности приложений
        • Аудит исходного кода
        • Комплексный анализ защищенности
      • Безопасная разработка программного обеспечения (DevSecOps)
      • Киберучения (Red team)
      • Комплексный ИТ-аудит
      • Внедрение средств защиты информации
      • Обеспечение физической безопасности объектов
    • Методология и комплаенс
      • Оценка соответствия требованиям стандартов и законодательства      
        • 152-ФЗ и ПДн
        • 187-ФЗ и КИИ
        • Положение Банка России №851-П
        • Положение Банка России №821-П
        • Положение Банка России №757-П
        • Положение Банка России №802-П
        • ОУД4 (ГОСТ Р 15408-3 и Профиль защиты Банка России)
        • Семейство стандартов ГОСТ Р 57580
        • SWIFT CSCF
        • Оценка соответствия ISO 27x
        • Оценка соответствия PCI DSS 4.0.1
        • Внесение в реестр отечественного ПО
        • Иные стандарты и лучшие практики (NIST, CIS, ISO и т.д.)
      • Подготовка к проверкам регуляторов и внешних организаций      
        • Due diligence «третьей стороны»
        • Банк России
        • Роскомнадзор
        • ФСТЭК России и ФСБ России
      • Разработка пакетов внутренних нормативных документов «под ключ»      
        • Банк России
        • Гармонизация различных веток законодательства
        • КИИ
        • Лучшие практики
        • Персональные данные
      • Анализ рисков информационной безопасности      
        • Анализ и оценка рисков по собственной методологии
        • Моделирование угроз по методикам ФСТЭК России и ФСБ России
        • Обеспечение операционной надежности для КО или НФО (779-П или 787-П)
        • Управление операционными рисками кредитных организаций (716-П)
        • Иные практики (включая использование собственной методологии клиента)
      • Аттестация на соответствие требованиям приказов ФСТЭК России      
        • Аттестация на соответствие требованиям по безопасности объектов КИИ
        • Аттестация на соответствие требованиям по защите информации в ГИС
      • Внедрение комплексной системы обеспечения информационной безопасности
      • Разработка стандартов конфигурации системных компонентов
    • Аутсорсинг и консультации
      • Аутсорсинг информационной безопасности
      • Аутсорсинг DevOps / DevSecOps
      • Комплексное повышение осведомленности сотрудников в вопросах ИБ
      • Аудит информационной безопасности
      • Консалтинг ИБ
      • Проведение обучающих мероприятий и семинаров
      • Выстраивание процесса киберучений
      • Рекрутинг и подбор персонала
    РЕШЕНИЯ
    • Инфраструктурное ПО
      • Мониторинг инфраструктуры
      • Операционные системы
      • Офисное ПО
      • Платформы виртуализации
      • Системы резервного копирования
    • Серверное и сетевое оборудование
      • Серверное оборудование и СХД
      • Сетевое оборудование
    • Средства защиты информации
      • Безопасная разработка      
        • SAST/DAST сканеры
        • Защита контейнеризации
      • Защита данных      
        • DAM
        • DCAP
        • DLP
        • Защита АСУ ТП
      • Защита конечных точек      
        • EDR
        • MDM
        • Антивирусное ПО
      • Защита периметра сети      
        • Anti-DDos
        • NGFW/UTM
        • WAF/Cloud WAF
      • Интернет-сервисы      
        • EASM
        • Антифрод
        • Защита бренда
      • Сетевая безопасность      
        • NAC/сетевой мониторинг
        • NTA
      • Управление доступом      
        • IDM/IAM
        • PAM
        • Управление аутентификацией (SSO/MFA)
      • Управление Информационной безопасностью      
        • M/XDR
        • SIEM
        • SOAR/IRP
        • Threat Intelligence
        • VM
        • Сканеры уязвимостей
      • Защита почты
      • Обучающие платформы (Awareness platform)
      • Платформы по управление безопасностью, рисками и соответствием законодательству (SGRC)
      • СКЗИ
      • Еще
    ПРОЕКТЫ
    БЛОГ
    КОНТАКТЫ
      8 (804) 700-79-96
      Заказать звонок
      E-mail
      inbox@radcop.online
      Адрес
      143404, Московская область, г Красногорск, Дачная ул, д. 11а, офис 14/37 ком. 15​
      Торгово-деловой центр «Парк Авеню»
      Режим работы
      Прием звонков:
      Пн - Вс, без выходных.
      С 08:00 до 20:00 по Московскому времени
      Отправить заявку
      Телефоны
      8 (804) 700-79-96
      Заказать звонок
      • ОРГАНИЗАЦИЯ
        • ОРГАНИЗАЦИЯ
        • О компании
        • Команда
        • Лицензии и сертификаты
        • Проекты
        • Наши клиенты
        • Благодарности
        • Партнеры
        • Вакансии
        • Истории поддержки
        • Реквизиты
      • УСЛУГИ
        • УСЛУГИ
        • Техника и инженерия
          • Техника и инженерия
          • Тестирование на проникновение (Pentest)
            • Тестирование на проникновение (Pentest)
            • Внешнее тестирование на проникновение
            • Внутреннее тестирование на проникновение
            • Тестирование на проникновение беспроводных сетей
            • Тестирование на проникновение веб-приложений
            • Тестирование на проникновение мобильных приложений
            • Тестирование на устойчивость к DoS атакам (отказ в обслуживании)
            • Обеспечение безопасности языковых моделей (LLM) и агентских систем
            • Социально-инженерное тестирование
          • Анализ защищенности
            • Анализ защищенности
            • Анализ защищенности внешнего периметра
            • Анализ защищенности внутреннего периметра
            • Анализ защищенности приложений
            • Аудит исходного кода
            • Комплексный анализ защищенности
          • Безопасная разработка программного обеспечения (DevSecOps)
          • Киберучения (Red team)
          • Комплексный ИТ-аудит
          • Внедрение средств защиты информации
          • Обеспечение физической безопасности объектов
        • Методология и комплаенс
          • Методология и комплаенс
          • Оценка соответствия требованиям стандартов и законодательства
            • Оценка соответствия требованиям стандартов и законодательства
            • 152-ФЗ и ПДн
            • 187-ФЗ и КИИ
            • Положение Банка России №851-П
            • Положение Банка России №821-П
            • Положение Банка России №757-П
            • Положение Банка России №802-П
            • ОУД4 (ГОСТ Р 15408-3 и Профиль защиты Банка России)
            • Семейство стандартов ГОСТ Р 57580
            • SWIFT CSCF
            • Оценка соответствия ISO 27x
            • Оценка соответствия PCI DSS 4.0.1
            • Внесение в реестр отечественного ПО
            • Иные стандарты и лучшие практики (NIST, CIS, ISO и т.д.)
          • Подготовка к проверкам регуляторов и внешних организаций
            • Подготовка к проверкам регуляторов и внешних организаций
            • Due diligence «третьей стороны»
            • Банк России
            • Роскомнадзор
            • ФСТЭК России и ФСБ России
          • Разработка пакетов внутренних нормативных документов «под ключ»
            • Разработка пакетов внутренних нормативных документов «под ключ»
            • Банк России
            • Гармонизация различных веток законодательства
            • КИИ
            • Лучшие практики
            • Персональные данные
          • Анализ рисков информационной безопасности
            • Анализ рисков информационной безопасности
            • Анализ и оценка рисков по собственной методологии
            • Моделирование угроз по методикам ФСТЭК России и ФСБ России
            • Обеспечение операционной надежности для КО или НФО (779-П или 787-П)
            • Управление операционными рисками кредитных организаций (716-П)
            • Иные практики (включая использование собственной методологии клиента)
          • Аттестация на соответствие требованиям приказов ФСТЭК России
            • Аттестация на соответствие требованиям приказов ФСТЭК России
            • Аттестация на соответствие требованиям по безопасности объектов КИИ
            • Аттестация на соответствие требованиям по защите информации в ГИС
          • Внедрение комплексной системы обеспечения информационной безопасности
          • Разработка стандартов конфигурации системных компонентов
        • Аутсорсинг и консультации
          • Аутсорсинг и консультации
          • Аутсорсинг информационной безопасности
          • Аутсорсинг DevOps / DevSecOps
          • Комплексное повышение осведомленности сотрудников в вопросах ИБ
          • Аудит информационной безопасности
          • Консалтинг ИБ
          • Проведение обучающих мероприятий и семинаров
          • Выстраивание процесса киберучений
          • Рекрутинг и подбор персонала
      • РЕШЕНИЯ
        • РЕШЕНИЯ
        • Инфраструктурное ПО
          • Инфраструктурное ПО
          • Мониторинг инфраструктуры
          • Операционные системы
          • Офисное ПО
          • Платформы виртуализации
          • Системы резервного копирования
        • Серверное и сетевое оборудование
          • Серверное и сетевое оборудование
          • Серверное оборудование и СХД
          • Сетевое оборудование
        • Средства защиты информации
          • Средства защиты информации
          • Безопасная разработка
            • Безопасная разработка
            • SAST/DAST сканеры
            • Защита контейнеризации
          • Защита данных
            • Защита данных
            • DAM
            • DCAP
            • DLP
            • Защита АСУ ТП
          • Защита конечных точек
            • Защита конечных точек
            • EDR
            • MDM
            • Антивирусное ПО
          • Защита периметра сети
            • Защита периметра сети
            • Anti-DDos
            • NGFW/UTM
            • WAF/Cloud WAF
          • Интернет-сервисы
            • Интернет-сервисы
            • EASM
            • Антифрод
            • Защита бренда
          • Сетевая безопасность
            • Сетевая безопасность
            • NAC/сетевой мониторинг
            • NTA
          • Управление доступом
            • Управление доступом
            • IDM/IAM
            • PAM
            • Управление аутентификацией (SSO/MFA)
          • Управление Информационной безопасностью
            • Управление Информационной безопасностью
            • M/XDR
            • SIEM
            • SOAR/IRP
            • Threat Intelligence
            • VM
            • Сканеры уязвимостей
          • Защита почты
          • Обучающие платформы (Awareness platform)
          • Платформы по управление безопасностью, рисками и соответствием законодательству (SGRC)
          • СКЗИ
      • ПРОЕКТЫ
      • БЛОГ
      • КОНТАКТЫ
      Отправить заявку
      • 8 (804) 700-79-96
        • Телефоны
        • 8 (804) 700-79-96
        • Заказать звонок
      • 143404, Московская область, г Красногорск, Дачная ул, д. 11а, офис 14/37 ком. 15​
        Торгово-деловой центр «Парк Авеню»
      • inbox@radcop.online
      • Прием звонков:
        Пн - Вс, без выходных.
        С 08:00 до 20:00 по Московскому времени

      ВИКИ ГОСТ Р 57580: требования есть. А где хранится практика?

      Главная
      —
      Блог
      —
      Статьи
      —ВИКИ ГОСТ Р 57580: требования есть. А где хранится практика?
      Статьи
      28 сентября 2026

      Требования к информационной безопасности есть, а вот с практикой их применения всё сложнее.

      Она обычно разбросана по рабочим документам, внутренним базам знаний, профильным чатам, статьям и вебинарам. А самое ценное часто остаётся в опыте конкретных специалистов.

      Один человек уже нашёл рабочий способ выполнить требование, другой через полгода сталкивается с той же задачей и начинает искать решение заново.

      ВИКИ ГОСТ Р 57580 создана, чтобы не приходилось каждый раз начинать с нуля.

      Что такое ВИКИ

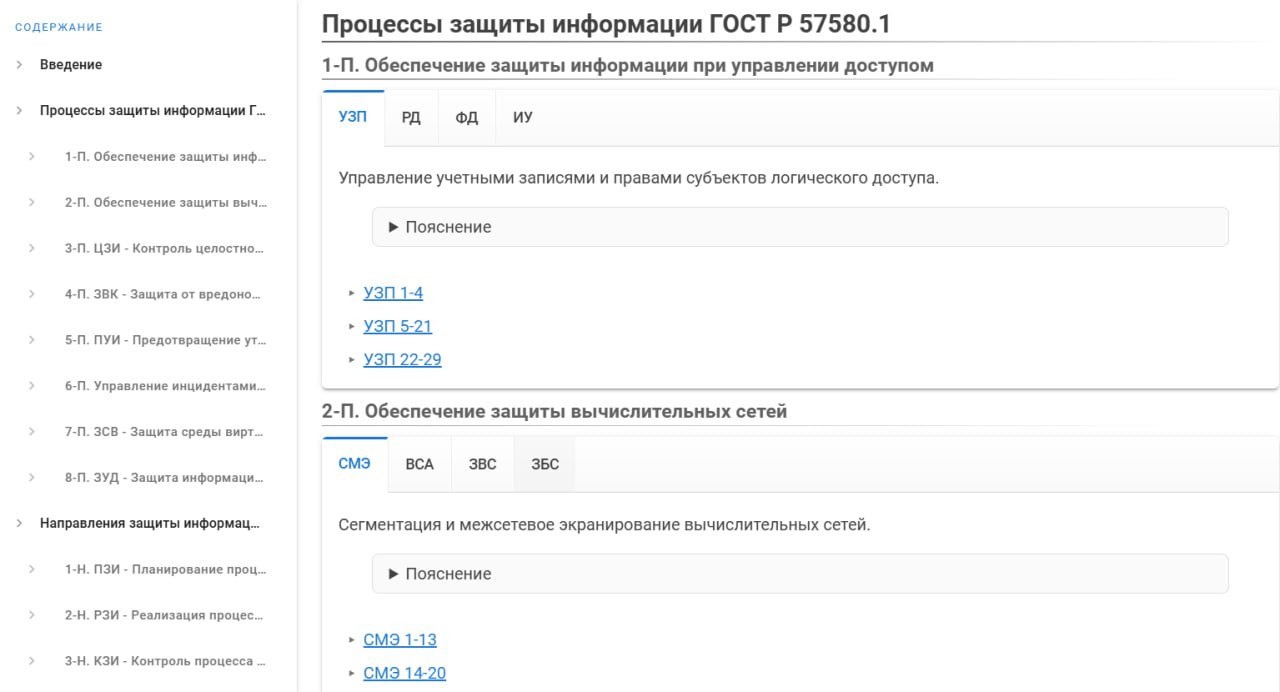
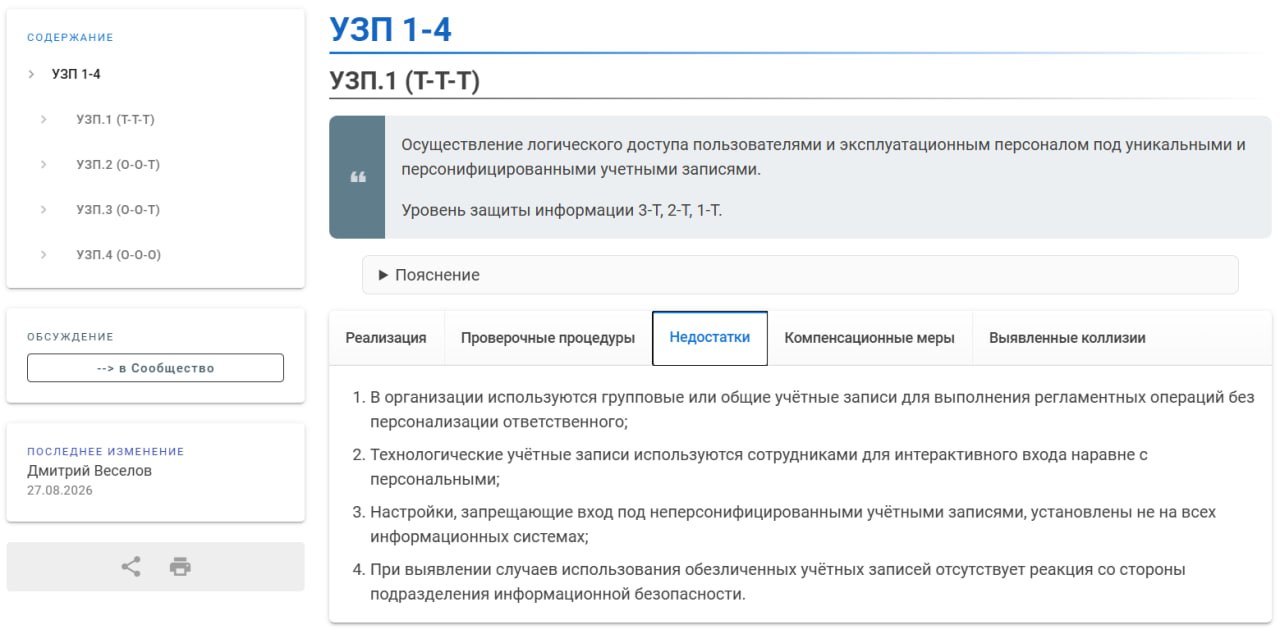
      Это некоммерческий проект, созданный аудиторами и консультантами РАД КОП вместе с коллегами и партнёрами. Здесь мы собираем не только формулировки защитных мер, но и то, что обычно остаётся за рамками стандарта: пояснения, варианты реализации, типовые недостатки, подходы к оценке и практический опыт специалистов.

      Что здесь можно найти

      Всё начинается с конкретных требований и защитных мер ГОСТ Р 57580.

      Допустим, вы открыли одну из них и понимаете, что формулировки стандарта недостаточно, чтобы ответить на главный вопрос: «А как это должно выглядеть у нас?»

      В материалах можно найти:

      • пояснения к требованию;
      • варианты и примеры реализации;
      • типовые недостатки;
      • подходы к оценке;
      • свидетельства и документы, которые могут понадобиться при оценке соответствия;
      • комментарии и уточнения практиков.

      Когда это пригодится

      Например, если вы:

      • разбираетесь с конкретным требованием ГОСТ Р 57580;
      • ищете варианты его реализации;
      • готовитесь к оценке соответствия;
      • хотите понять, какие недостатки встречаются на практике;
      • проверяете свой подход и хотите сравнить его с опытом коллег;
      • столкнулись с неоднозначным вопросом и хотите посмотреть, как его разбирают другие специалисты.

      Не обязательно приходить сюда за готовым ответом на любой вопрос.

      Иногда достаточно увидеть несколько вариантов, понять логику коллег или найти ссылку на нужный документ — и дальше уже принять решение в контексте своей организации.

      Откуда берутся материалы

      В ИБ редко бывает один-единственный способ сделать что-то правильно. Один и тот же вопрос может решаться по-разному в зависимости от инфраструктуры, процессов и контекста организации.

      Поэтому важно собирать не только готовые ответы, но и опыт разных специалистов.

      Материалы можно дополнять, предлагать изменения, задавать вопросы и обсуждать спорные моменты.

      При этом нам важно не превратить проект в сборник случайных мнений. В редактировании участвуют специалисты, подтвердившие свою квалификацию, а спорные вопросы можно обсуждать с другими практиками.

      РАД КОП выступает инициатором проекта и участвует в его развитии. При этом материалы не заменяют официальные документы регуляторов и не претендуют на роль нормативных трактовок.

      Наша задача проще: собирать и сохранять то, как специалисты работают с требованиями в реальных проектах.

      Получается простой цикл:

      практика → обсуждение → проверка → знание → новая практика.

      Почему это не просто база знаний

      Можно один раз собрать большой документ с описаниями требований и положить его на полку.

      Но практика продолжит меняться. Появятся новые способы реализации, кто-то найдёт более удобное решение, где-то обнаружится недостаток в уже существующем материале.

      Поэтому нам важно, чтобы это был не файл, который однажды собрали и забыли, а рабочее пространство, которое развивается вместе с практикой.

      Материалы можно дополнять и обсуждать непосредственно там, где они находятся. Новые знания не приходится каждый раз собирать заново в отдельный документ или искать по закрытым чатам.

      По сути, это живая документация: она меняется вместе с опытом специалистов.

      Почему начинаем с ГОСТ Р 57580

      ГОСТ Р 57580 — первая область, на которой мы проверяем эту модель.

      В дальнейшем будем расширять её на другие направления информационной безопасности: ПДн, КИИ, PCI DSS, ИИ, РБПО и другие.

      Принцип останется тем же: брать требования и добавлять к ним то, чего обычно не хватает, — реальную практику их применения.

      Как участвовать

      Материалами можно пользоваться свободно и анонимно. Сайт ВИКИ: https://57580.radcop.online/

      Можно просто найти нужное требование, разобраться в вопросе, посмотреть комментарии и использовать полезное в своей работе.

      Если хочется участвовать глубже — можно присоединиться к сообществу, предлагать изменения, дополнять материалы и обсуждать практику с коллегами.

      Для участия в редактировании нужно вступить в чат «ВИКИ | ГОСТ Р 57580» и подтвердить свою квалификацию.

      ВИКИ растёт не потому, что у неё есть один автор.

      Она растёт, когда специалисты добавляют в неё то, что узнали на практике.

      И чем больше хороших практиков участвует в этом процессе, тем полезнее собранное здесь знание становится для следующего специалиста.


      О некоммерческом статусе проекта

      ВИКИ создана для свободного использования информации специалистами независимо от их места работы и формата деятельности.

      Использование материалов ВИКИ в составе коммерческих продуктов, программного обеспечения или их непосредственная продажа требуют согласования с авторами проекта. Это необходимо для защиты накопленного сообществом материала от недобросовестного использования. В настоящее время авторами проекта предпринимаются необходимые меры по защите соответствующих материалов в рамках авторского права.

      Назад к списку
      • Мероприятия и курсы 21
      • Вебинары 1
      • Статьи 7
      • Наши новости 22
      • Наши партнеры 7
      • Наши проекты 4
      Техника и инженерия
      Тестирование на проникновение (Pentest)
      Анализ защищенности
      Безопасная разработка программного обеспечения и DevSecOps
      Киберучения (Red team)
      Комплексный ИТ-аудит
      Внедрение средств защиты информации
      Обеспечение физической безопасности объектов
      Методология и комплаенс
      Оценка соответствия требованиям стандартов и законодательства
      Подготовка к проверкам регуляторов и внешних организаций
      Разработка пакетов внутренних нормативных документов «под ключ»
      Анализ рисков информационной безопасности
      Аттестация на соответствие требованиям приказов ФСТЭК России
      Внедрение комплексной системы обеспечения информационной безопасности
      Разработка стандартов конфигурации системных компонентов
      Аутсорсинг и консультации
      Аутсорсинг информационной безопасности
      Аутсорсинг DevOps / DevSecOps
      Комплексное повышение осведомленности сотрудников в вопросах ИБ
      Аудит информационной безопасности
      Консалтинг ИБ
      Проведение обучающих мероприятий и семинаров
      Выстраивание процесса киберучений
      Рекрутинг и подбор персонала
      О компании
      Команда
      Лицензии и сертификаты
      Проекты
      Наши клиенты
      Благодарности
      Партнеры
      Блог
      Вакансии
      Истории поддержки
      Реквизиты
      Карта сайта
      8 (804) 700-79-96
      8 (804) 700-79-96
      Заказать звонок
      E-mail
      inbox@radcop.online
      Адрес
      143404, Московская область, г Красногорск, Дачная ул, д. 11а, офис 14/37 ком. 15​
      Торгово-деловой центр «Парк Авеню»
      Режим работы
      Прием звонков:
      Пн - Вс, без выходных.
      С 08:00 до 20:00 по Московскому времени
      Заказать звонок
      inbox@radcop.online
      143404, Московская область, г Красногорск, Дачная ул, д. 11а, офис 14/37 ком. 15​
      Торгово-деловой центр «Парк Авеню»
      © 2026 РАД КОП
      Политика конфиденциальности
      Поиск по сайту