Состав услуги
Аудит исходного кода программы – это процесс, представляющий собой исследование кода программного обеспечения, которое выявляет непреднамеренные программные ошибки и уязвимости, в том числе уязвимости бизнес-логики приложения.
По результату работ представляется соответствующая отчетная документация. При необходимости работы могут быть дополнены созданием технической документации на приложение, его интерфейсы и жизненный цикл разработки.
Преимущества проведения анализа защищенности в РАД КОП
- PCI DSS Penetration testing guidance (руководство по проведению тестирования на проникновение PCI DSS)
- OWASP WSTG (руководство по тестированию безопасности веб-приложений)
- OSSTMM (методология тестирования безопасности открытых систем)
- РС БР ИББС-2.6-2014 (рекомендации в области стандартизации Банка России)
Наши проекты
Наши клиенты
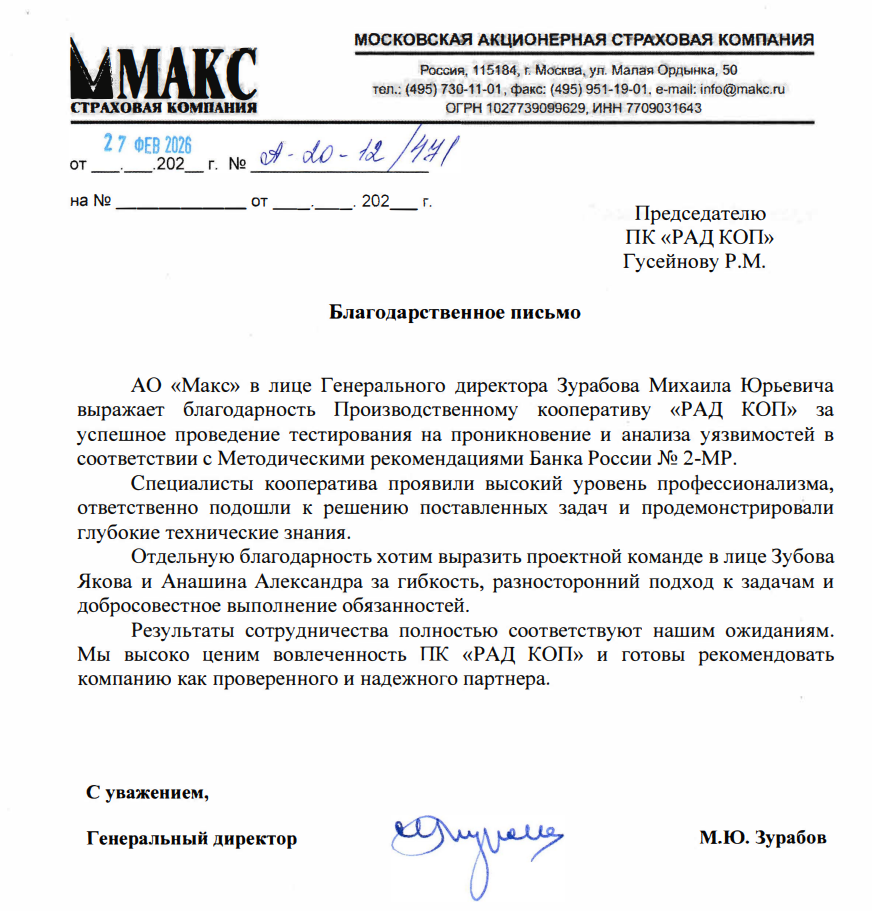
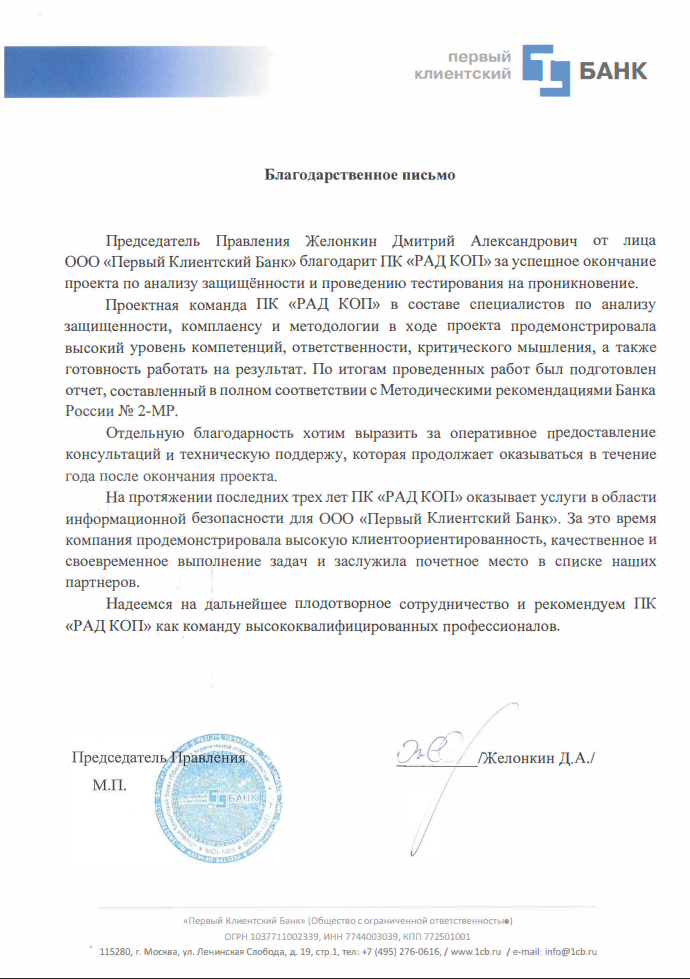
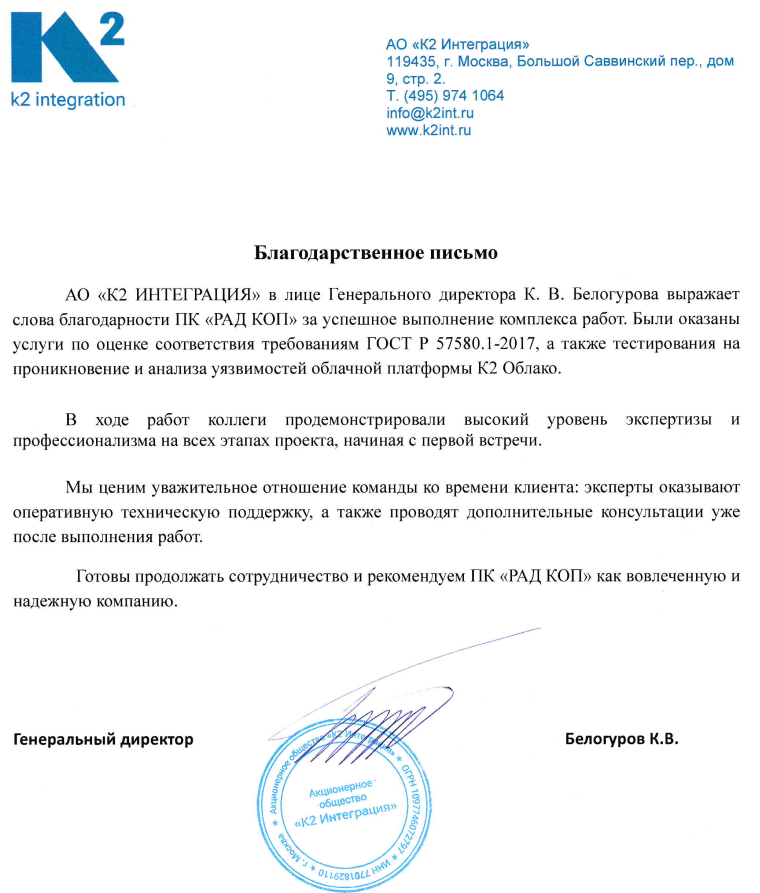
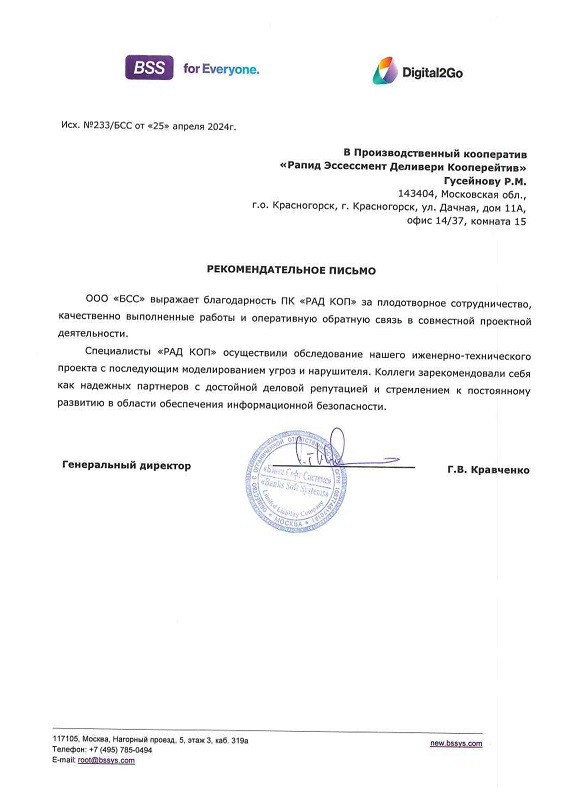
Благодарственные письма
Наша команда
ПК «РАД КОП» имеет лицензию ФСТЭК России на техническую защиту конфиденциальной информации, входит в Ассоциацию пользователей стандартов по информационной безопасности «АБИСС» и комитет по информационной безопасности Ассоциации российских банков.
В нашей команде работают квалифицированные эксперты в области анализа защищенности, тестирований на проникновение и анализа уязвимостей, а также социально-инженерных тестов. Все специалисты имеют релевантный опыт работы в сфере информационной безопасности не менее 5 лет.
Мы грамотно сочетаем методологическую, техническую и правовую экспертизу, что позволяет удовлетворять как потребностям в комплаенсе, так и задачам обеспечения фактической защищенности клиентов в техническом отношении.
Наши эксперты публикуют статьи и исследования, ведут популярные каналы: sec_devops, pathsecure, infobes, radcop_online, преподают в Moscow Digital School и Академии АИС, участвуют и организуют профильные конференции conf.abiss, coop-days, поддерживают сообщество и базу знаний «ВИКИ ГОСТ 57580».
Лицензии и сертификаты



Обсудить задачу с проектной командой
Согласовать ТЗ и заключить договор