Состав услуги
Тестирование на проникновение мобильных приложений – это контролируемая имитация хакерской атаки с целью поиска уязвимостей которые могут быть использованы для несанкционированного доступа к данным, функционалу приложения или устройствам пользователей. Пентест позволяет выявить уязвимости до того как ими воспользуются реальные злоумышленники.
Полученные данные используются для оценки рисков и разработки мер по устранению уязвимостей, что позволяет повысить уровень защищенности мобильных приложений и предотвратить потенциальные атаки.
Работы осуществляются по авторской методике, учитывающей как отечественные, так и международные стандарты и методологии.
- Находим уязвимости мобильных приложений и эксплуатируем их для оценки возможного ущерба от действий злоумышленника;
- Подготовим детальный отчет с фиксацией всех этапов пентеста, приоритезацией выявленных уязвимостей, рекомендаций по их устранению, а также рекомендациями по улучшению процессов IT/ИБ;
- Перепроверим выявленные уязвимости после их исправления.
Преимущества проведения пентеста в РАД КОП
- PCI DSS Penetration testing guidance (руководство по проведению тестирования на проникновение PCI DSS)
- OWASP WSTG (руководство по тестированию безопасности веб-приложений)
- OSSTMM (методология тестирования безопасности открытых систем)
- РС БР ИББС-2.6-2014 (рекомендации в области стандартизации Банка России)
Наши проекты
Наши клиенты
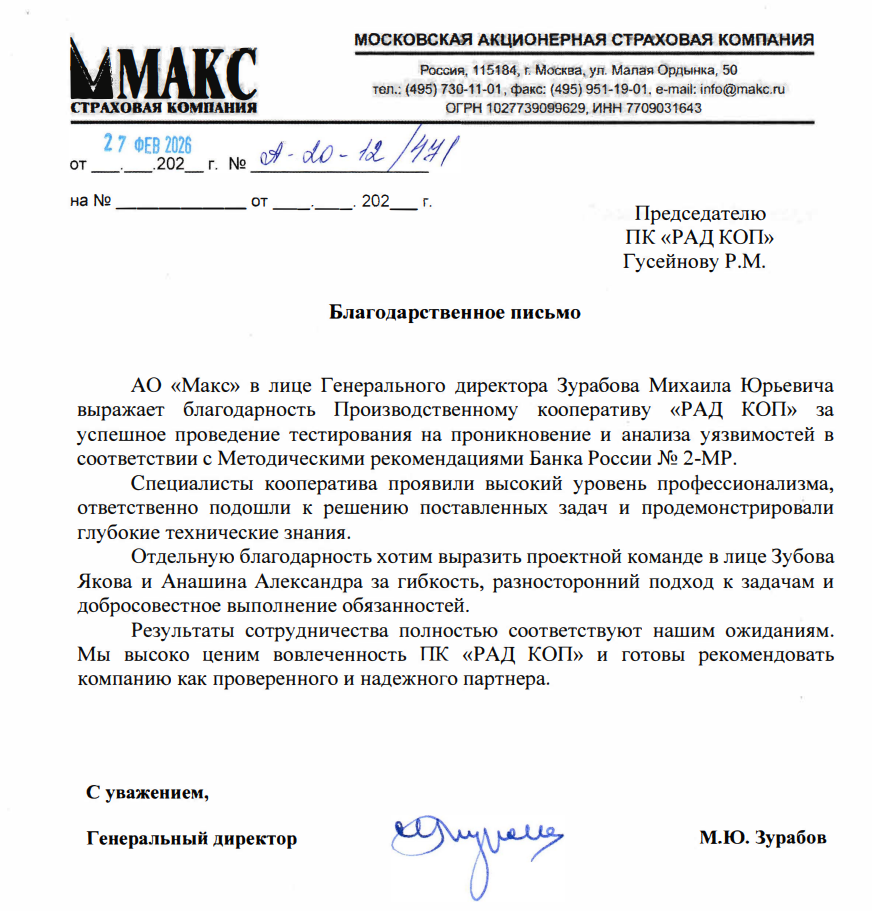
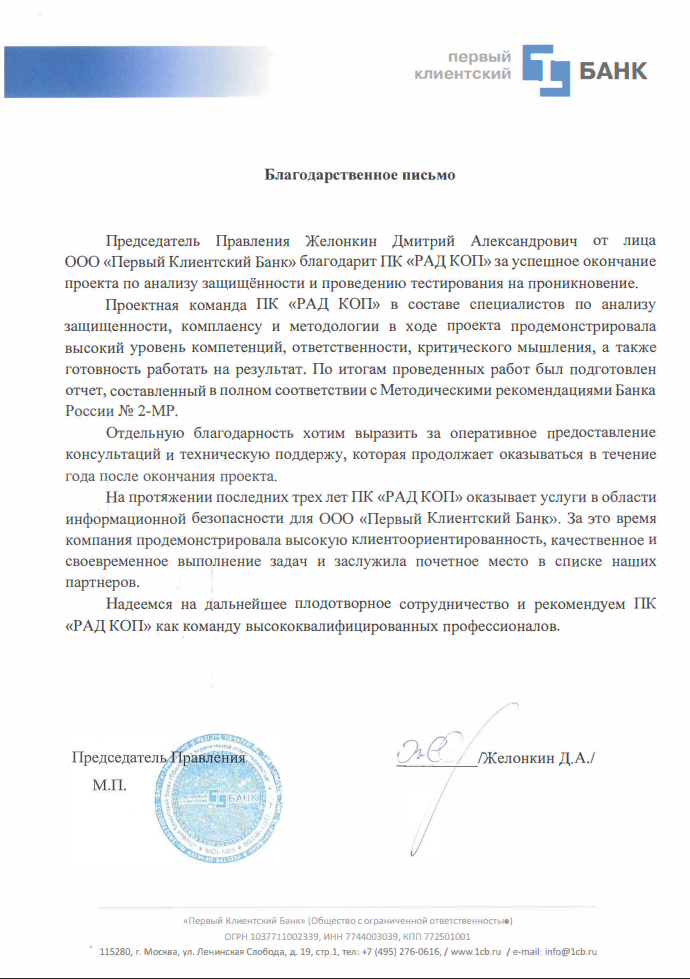
Благодарственные письма
Этапы работы
Разведка и подготовка (Reconnaissance)
Сбор информации о мобильном приложении, включая анализ его функционала, используемых технологий и платформы (iOS, Android). Определение точек входа и потенциальных векторов атаки, включая анализ API, хранилищ данных и взаимодействия с серверной частью.
Экспертный поиск и эксплуатация уязвимостей (Exploitation)
Сканирование мобильного приложения для выявления уязвимостей, таких как недостатки аутентификации и авторизации, утечки данных, уязвимости в хранении данных, проблемы с шифрованием и другие уязвимости, характерные для мобильных платформ. Пентестеры применяют методы автоматической и ручной проверки. Проведение атак на мобильное приложение с целью проверки его устойчивости к эксплуатации обнаруженных уязвимостей, включая анализ защищенности от реверс-инжиниринга и модификации.
Углубленный анализ и развитие атаки (Post-Exploitation)
Оценка возможностей развития успешной атаки внутри периметра после первоначального проникновения.
Составление детального отчета
С фиксацией всех этапов внешнего пентеста, приоритезацией выявленных уязвимостей, рекомендаций по их устранению, а также рекомендациями по улучшению процессов IT/ИБ.
Перепроверка выявленных уязвимостей
После их исправления.
Результат услуги
Результаты работ оформляются в детальный отчет, содержащий следующие элементы:
- Перечень проверенных систем и/или границы услуг;
- Оценку критичности выявленных уязвимостей;
- Детализацию используемых векторов атак и методов эксплуатации выявленных уязвимостей (включая свидетельства успешных эксплуатаций уязвимостей);
- Описание рисков выявленных уязвимостей для организации;
- Рекомендации по устранению выявленных уязвимостей;
- Другую ценную информацию о проведенном аудите.
Наша команда
ПК «РАД КОП» имеет лицензию ФСТЭК России на техническую защиту конфиденциальной информации, входит в Ассоциацию пользователей стандартов по информационной безопасности «АБИСС» и комитет по информационной безопасности Ассоциации российских банков.
В нашей команде работают квалифицированные эксперты в области анализа защищенности, тестирований на проникновение и анализа уязвимостей, а также социально-инженерных тестов. Все специалисты имеют релевантный опыт работы в сфере информационной безопасности не менее 5 лет.
Мы грамотно сочетаем методологическую, техническую и правовую экспертизу, что позволяет удовлетворять как потребностям в комплаенсе, так и задачам обеспечения фактической защищенности клиентов в техническом отношении.
Наши эксперты публикуют статьи и исследования, ведут популярные каналы: sec_devops, pathsecure, infobes, radcop_online, преподают в Moscow Digital School и Академии АИС, участвуют и организуют профильные конференции conf.abiss, coop-days, поддерживают сообщество и базу знаний «ВИКИ ГОСТ 57580».
Лицензии и сертификаты




Обсудить задачу с проектной командой
Согласовать ТЗ и заключить договор