Состав услуги
Цель услуги — устранить уязвимости которые могут привести к несанкционированному доступу к конфиденциальной информации, манипуляции результатами работы системы или компрометации данных заказчика.
В результате проведения услуги заказчик получает комплексный аудит безопасности, включающий тестирование на наиболее распространённые атаки.
Услуга соответствует требованиям Федерального закона "О защите персональных данных" (ФЗ-152), а также Приказу ФСТЭК России №117 (пункт 3.18 "Обеспечение защиты информации при использовании искусственного интеллекта"), вступившему в силу 1 марта 2026 года и методическим рекомендациям 3МР ЦБ РФ. Для систем критической информационной инфраструктуры применяются требования проекта ГОСТ Р "Искусственный интеллект в критической информационной инфраструктуре"
*Языковая модель - это специализированная нейросетевая система, обученная на больших объемах текстовых данных и используемая для генерации, анализа и обработки естественного языка.
**Агентские системы представляют собой автономные решения на базе LLM, способные самостоятельно выполнять действия и взаимодействовать с внешними приложениями.
Как обеспечивается безопасность языковых моделей
В рамках услуги проведём комплексный аудит безопасности языковых моделей и агентских систем, который включает в себя:
- Тестирование на уязвимости — в соответствии со стандартом OWASP Top 10 for LLM;
- Анализ системы управления данными — проверим механизмы защиты от внесения вредоносного контента, утечки конфиденциальной информации и обработку персональных данных;
- Оценку архитектуры и интеграций — исследуем безопасность API, плагинов, интеграций с внешними системами, цепочки обработки данных;
- Проверим соответствие нормативным требованиям Центрального банка РФ и ФСТЭК для систем, обрабатывающих защищённые данные (методические рекомендации 3-МР по технологическим мерам защиты информации);
- Подготовим детальный отчёт с классификацией выявленных уязвимостей по уровням критичности, оценкой рисков и приоритизированным планом исправлений;
- Предоставим рекомендации по усиленной защите, включая процедуры мониторинга, обновления моделей и управление инцидентам.
Наши клиенты
Благодарственные письма
Этапы работы
Анализ и подготовка (1-2 дня)
Изучаем как устроена ваша система, какие данные обрабатывает, через какие каналы люди с ней взаимодействуют. Понимаем, какие компоненты есть в системе и кто может получить доступ к информации. Это позволяет нам полностью понять ландшафт безопасности вашего проекта.
Автоматическое сканирование (2-3 дня)
Используем специализированные инструменты для поиска известных уязвимостей. Проверяем систему на стандартные типы проблем, тестируем разные способы взаимодействия с ней: через текст, загруженные документы, интеграции. Инструменты работают быстро и выявляют очевидные проблемы безопасности.
Углублённое тестирование (3-5 дней)
Наши специалисты вручную проверяют систему на нестандартные атаки, которые автоматические инструменты могут пропустить. Мы пытаемся найти нетривиальные способы обхода защиты, проверяем взаимодействие разных компонентов системы. Параллельно устанавливаем мониторинг, который фиксирует реальные попытки атак на вашу систему.
Отчёт и рекомендации (1-2 дня)
Подготавливаем подробный отчёт со всеми найденными проблемами, примерами того, как они могут быть использованы, оценкой серьёзности каждой. Даём конкретные рекомендации по устранению и плану дальнейшей защиты системы.
Результат услуги
Подготовим комплексный отчёт об аудите, который содержит описание всех этапов работы, методологии тестирования и полной картины безопасности вашей системы. Отчёт структурирован так, чтобы быть полезным как для технических специалистов, так и для руководства. Отчет содержит:
- Каталог выявленных уязвимостей
Полный список всех обнаруженных проблем безопасности с классификацией по уровню критичности (критические, высокие, средние, низкие). Для каждой уязвимости — описание сути проблемы, потенциальные последствия и способы эксплуатации. - Proof-of-Concept демонстрации
Практические примеры для каждой критической и высокой уязвимости, которые демонстрируют реальность проблемы. Это помогает вашей команде понять риски и приоритизировать исправления. - Матрица рисков
Наглядная оценка рисков с учётом вероятности атаки и потенциального ущерба для вашего бизнеса. Помогает правильно распределить ресурсы на устранение проблем.
Регулярная проверка языковых моделей — это надежный способ предотвратить инциденты утечки данных или взлома и минимизировать риски для бизнеса.
Наша команда
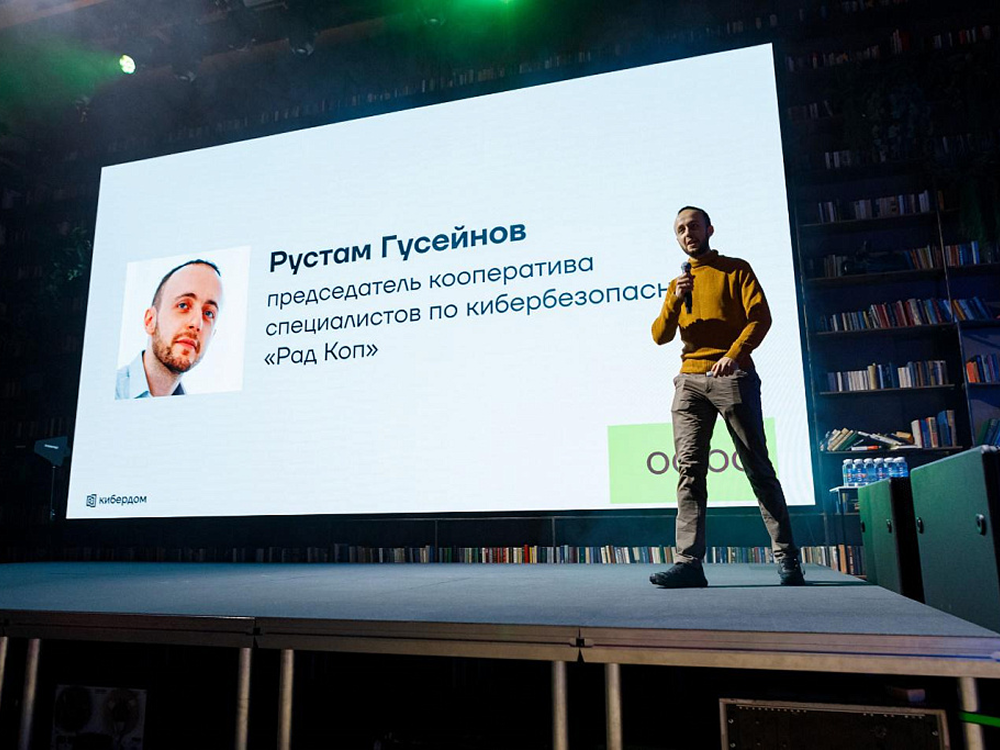
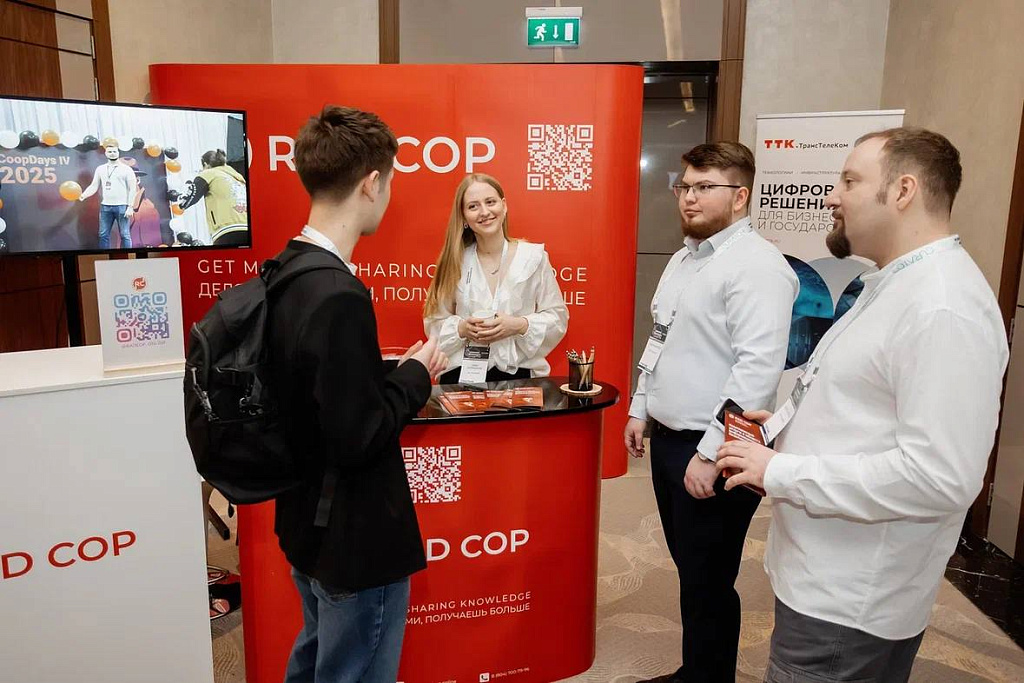
ПК «РАД КОП» имеет лицензию ФСТЭК России на техническую защиту конфиденциальной информации, входит в Ассоциацию пользователей стандартов по информационной безопасности «АБИСС» и комитет по информационной безопасности Ассоциации российских банков.
В нашей команде работают квалифицированные эксперты в области анализа защищенности, тестирований на проникновение и анализа уязвимостей, а также социально-инженерных тестов. Все специалисты имеют релевантный опыт работы в сфере информационной безопасности не менее 5 лет.
Мы грамотно сочетаем методологическую, техническую и правовую экспертизу, что позволяет удовлетворять как потребностям в комплаенсе, так и задачам обеспечения фактической защищенности клиентов в техническом отношении.
Наши эксперты публикуют статьи и исследования, ведут популярные каналы: sec_devops, pathsecure, infobes, radcop_online, преподают в Moscow Digital School и Академии АИС, участвуют и организуют профильные конференции conf.abiss, coop-days, поддерживают сообщество и базу знаний «ВИКИ ГОСТ 57580».
Лицензии и сертификаты
Обсудить задачу с проектной командой
Согласовать ТЗ и заключить договор